Jupiter ERP

Vertrauen

Sicherheit, die zum Alltag passt

Ihre Daten bleiben im eigenen Mandanten, die Übertragung ist verschlüsselt, der Betrieb liegt in Deutschland. Datenschutz, GoBD und Zugriffsschutz sind von Anfang an mitgedacht.

Hosting in Deutschland

Entwicklung in Hamburg, Betrieb in deutschen Rechenzentren.

DSGVO und AVV

Auftragsverarbeitung ab der Kontoerstellung, abrufbar im Panel.

GoBD-konform

Festschreibung, Protokolle und eine nachvollziehbare Belegkette.

Verschlüsselte Übertragung

Panel und API laufen über TLS. Passwörter liegen als Hash vor.

Eigener Mandant

Jeder Account arbeitet in seinem Datenraum.

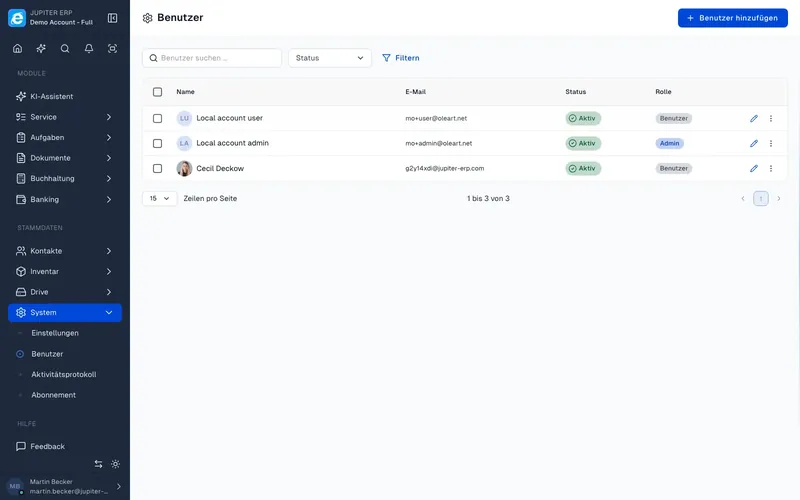
Rollen und Protokolle

Rechte pro Modul, Änderungen bleiben nachvollziehbar.

Datenschutz, ordentliche Belege und ein klar getrennter Datenraum gehören bei Jupiter ERP zum Produkt. Wir halten uns an die Standards, die deutsche Unternehmen im Alltag brauchen: DSGVO, AVV, GoBD-konforme Ablage und die Schutzthemen der ISO/IEC 27001.

Klar getrennte Rollen

Sie behalten die Verantwortung für Ihre Kundendaten. Wir betreiben die Plattform dazu.

Beim Besuch von jupiter-erp.com ist Oleart IT Solutions GmbH in Hamburg Verantwortlicher. Die Datenschutzerklärung beschreibt, was auf der Website anfällt.

In der Anwendung sind Sie in der Regel Verantwortlicher für die Daten Ihrer Kunden, Lieferanten und Mitarbeiter. Wir verarbeiten sie als Auftragsverarbeiter. Diese Aufteilung steht im AVV, den ein Kontoadministrator bei der Einrichtung akzeptiert.

Festschreibung, Rechte und Protokolle geben Ihnen die technische Grundlage. Die Verfahrensdokumentation und die Fristen stimmen Sie mit Ihrem Steuerberater auf Ihre Abläufe ab.


Datenschutz

Geschäftsdaten dienen Ihrem Auftrag, nicht einem Werbenetzwerk.

In Jupiter ERP liegen typischerweise Kontakte, Belegempfänger, Teamzugänge und die Inhalte, die Sie selbst erfassen. Diese Daten verkaufen wir nicht und geben sie nicht für Werbung Dritter weiter.

Auf der Website gelten Datenminimierung und Zweckbindung. Technisch nötige Speicherung merkt sich Sprache, Darstellung und Ihre Cookie-Entscheidung. Reichweitenmessung mit Matomo, Empfehlungscode und die Messung von Anzeigenklicks gibt es nur mit Ihrer Zustimmung. Die Reichweitenmessung setzt auch dann keine Cookies. Unabhängig davon misst Cloudflare Web Analytics ohne Cookies die Ladezeit der Seiten (Details in der Datenschutzerklärung).

Auskunft, Berichtigung, Löschung und die weiteren Betroffenenrechte zum Website-Besuch laufen über den Kontakt in der Datenschutzerklärung. Anfragen Ihrer eigenen Kunden beantworten Sie als Verantwortlicher. Dabei unterstützen wir Sie im Rahmen des AVV.

DSGVO

Verarbeitung nach DSGVO und BDSG, mit Maßnahmen, die zum Betrieb eines Cloud-ERP passen.

Wir richten uns nach den Grundsätzen aus Art. 5 DSGVO: rechtmäßige Verarbeitung, Zweckbindung, Datenminimierung, Richtigkeit, Speicherbegrenzung sowie Integrität und Vertraulichkeit. Die Rechtsgrundlagen folgen Art. 6.

Art. 32 verlangt technische und organisatorische Maßnahmen, die zum Risiko passen. Bei Jupiter ERP sind das die Trennung der Mandanten, Rollen, verschlüsselte Übertragung, Änderungsprotokolle und der Betrieb in Deutschland.

Kommt es zu einer Verletzung des Schutzes personenbezogener Daten, informieren wir den Verantwortlichen so, wie es der AVV beschreibt: was vorgefallen ist, welche Daten betroffen sind, soweit das bekannt ist, und welche Maßnahmen wir treffen. Die Meldung an die Aufsichtsbehörde bleibt bei Ihnen als Verantwortlichem.

  • Mandantentrennung als technische Grenze
  • Rechte, TLS und Protokolle als organisatorische Schicht
  • Dienstleister nur für den Betrieb, vertraglich gebunden
  • Besonders schützenswerte Daten stimmen wir vorab mit Ihnen ab

AVV

Der Auftragsverarbeitungsvertrag ist Teil der Kontoerstellung und bleibt im Panel griffbereit.

Wer in Jupiter ERP personenbezogene Daten verarbeitet, akzeptiert bei der Kontoerstellung einen AVV nach Art. 28 DSGVO. Damit ist die Auftragsverarbeitung vom ersten Tag an geregelt.

Verbindlich ist die Fassung, die ein Kontoadministrator im Panel annimmt. Version und Zeitpunkt werden gespeichert. Dieselbe Fassung lässt sich nach der Anmeldung wieder öffnen.

Der Vertrag beschreibt Gegenstand und Dauer, Art und Zweck, das Weisungsrecht, Unterauftragsverarbeiter, die technischen und organisatorischen Maßnahmen, die Unterstützung bei Betroffenenrechten, die Meldung von Verletzungen sowie Löschung oder Rückgabe nach Vertragsende.

Informationssicherheit

Der Betrieb folgt den Schutzthemen der ISO/IEC 27001.

ISO/IEC 27001 beschreibt, wie Informationssicherheit im laufenden Betrieb organisiert wird: Zugriff, Kryptografie, Protokollierung, sicherer Betrieb, Lieferanten und der Umgang mit Vorfällen. An diesen Themen richten wir den Plattformbetrieb aus.

Konkret heißt das: persönliche Benutzer mit Rollen, Verschlüsselung auf dem Transportweg, nachvollziehbare Änderungen, Betrieb in deutschen Rechenzentren und Dienstleister, die im AVV als Unterauftragsverarbeiter gebunden sind.

Für Ausschreibungen und interne Fragebögen beschreiben wir diese Punkte gern schriftlich, passend zu Ihrem Katalog.

  • Kontrollierter Zugriff über Rollen
  • Verschlüsselte Übertragung von Panel und API
  • Protokollierung relevanter Vorgänge
  • Gebundene Dienstleister und ein fester Meldeweg

GoBD

Belege bleiben nachvollziehbar, festgeschriebene Zeiträume bleiben unverändert.

Die GoBD verlangen eine nachvollziehbare, geordnete und unveränderte Aufzeichnung. Jupiter ERP unterstützt das mit PDF-Ablage, klaren Nummernkreisen und einer Belegkette von Angebot über Rechnung und Mahnung bis zur Gutschrift.

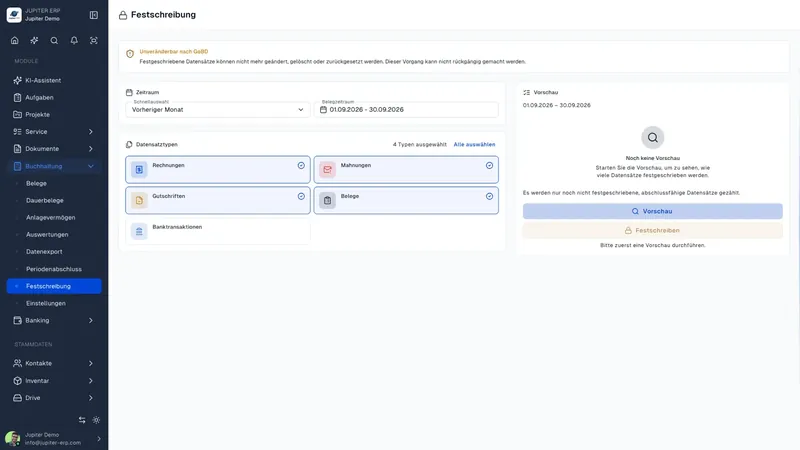
Die Festschreibung sperrt die ausgewählten Datensätze. Danach lassen sie sich nicht mehr bearbeiten oder löschen. Vorher sehen Sie eine Vorschau, damit der Zeitraum stimmt.

Änderungsprotokolle zeigen, wer im Team was ausgelöst hat. Für den Steuerberater stellen Sie ein DATEV-kompatibles Exportpaket zusammen, ab dem Business-Paket, auf Wunsch mit Banktransaktionen. E-Rechnung im Format ZUGFeRD 2.x (Profil EN 16931) liegt in der PDF und ergänzt die Ablage.

  • Festschreibung für abgeschlossene Zeiträume
  • Protokolle für die interne Nachvollziehbarkeit
  • DATEV-kompatibler Export für den Steuerberater
  • ZUGFeRD 2.x in der Rechnungs-PDF

Verschlüsselung

Panel, API und Website werden über HTTPS/TLS ausgeliefert.

Anmeldedaten, Beleginhalte und API-Aufrufe sind auf dem Weg zwischen Browser, Schnittstelle und Plattform verschlüsselt. Eigene Anwendungen sollten dieselbe Verbindung nutzen.

Passwörter speichern wir nur als Hash. Zugangstoken der Account API gehören zu einem Benutzer und damit zu genau einem Mandanten. Sie lassen sich entziehen, sobald eine Integration endet.

Die Plattform erzeugt, versendet und exportiert Belege. Dafür verarbeitet sie die Inhalte serverseitig, geschützt durch Mandantentrennung, Rechte und die verschlüsselte Übertragung.

  • TLS für Panel, API und Website
  • Passwörter nur als Hash
  • API-Token an Benutzer und Mandant gebunden

Mandantentrennung

Jeder Account hat seinen eigenen Datenraum.

Belege, Kontakte, Dateien, Bankdaten und Auswertungen bleiben im Account, in dem sie entstanden sind. Die Oberfläche zeigt nur diesen Bestand.

Dieselbe Grenze gilt für die Account API. Eine Kennung aus einem anderen Account liefert dessen Daten nicht aus. Jeder Aufruf läuft im angemeldeten Mandanten.

Der KI-Assistent, soweit Sie das KI-Modul nutzen, liest nur den aktuellen Account. Für größere Anforderungen sind dedizierte Umgebungen und privates Networking auf Anfrage möglich.

Zugriff und Rollen

Jedes Teammitglied bekommt eine eigene Rolle, passend zur Aufgabe.

Buchhaltung, Service und Verwaltung müssen nicht dieselben Rechte haben. Sie laden Personen ein und weisen eine Rolle zu, statt ein gemeinsames Passwort zu teilen.

Das Kundenportal gibt einem Kontakt nur die Belege, Protokolle und Dateien frei, die Sie für ihn vorgesehen haben. Downloads laufen über angemeldete Links mit Berechtigungsprüfung.

  • Rechte pro Modul und Aktion
  • Einladungen mit persönlichem Zugang
  • Portal nur mit freigegebenen Inhalten

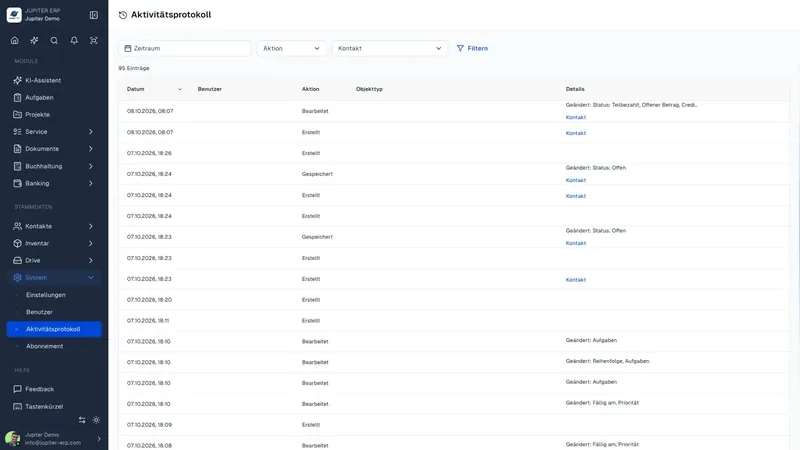
Protokollierung

Relevante Änderungen bleiben im Account nachvollziehbar.

Das Aktivitätsprotokoll hält Änderungen an Belegen, Stammdaten und Einstellungen fest, dazu Versand und Festschreibung. Wer das Protokoll öffnen darf, steuern Sie über die Berechtigungen.

So sehen Sie intern, was im Team passiert ist, und können Rückfragen aus der Buchhaltung oder vom Steuerberater anhand der Belege und des Protokolls beantworten.

Hosting und Betrieb

Entwickelt in Hamburg, betrieben in deutschen Rechenzentren.

Jupiter ERP kommt von Oleart IT Solutions GmbH. Vertrag, Support und Gerichtsstand liegen in Deutschland. AGB und Nutzungsbedingungen unterliegen deutschem Recht.

Sicherungskopien gehören zum Betrieb. Hosting, E-Mail-Versand und, für den Jupiter KI-Assistenten im Panel, die Modell-Anbieter arbeiten als Dienstleister für den Betrieb. Soweit sie personenbezogene Daten verarbeiten, sind sie im AVV als Unterauftragsverarbeiter aufgeführt. Der KI-Anbieter, den Sie in einem eigenen Agenten über MCP nutzen, ist kein Unterauftragsverarbeiter von Jupiter ERP.

API und Integrationen

Die Account API ist dokumentiert und an genau einen Mandanten gebunden.

Aufrufe nutzen einen persönlichen Token. Rate-Limits und der Umfang der Endpunkte stehen in der API-Referenz. So lässt sich Jupiter ERP an Shop, Branchenlösung oder ein eigenes Portal anbinden, ohne den Datenraum zu öffnen.

Webhooks und Partner-Integrationen, soweit sie in Ihrem Paket enthalten sind, melden Ereignisse aus Ihrem Account. Empfänger und Geheimnisse legen Sie selbst fest. Öffentliche Formulare auf dieser Website sind zusätzlich mit einem Missbrauchsschutz versehen.

Aufbewahrung

Festgeschriebene Belege bleiben im Account, der Export gibt sie Ihnen für die eigene Ablage mit.

Für Bücher, Buchungsbelege und Rechnungen gelten in Deutschland Aufbewahrungsfristen von acht oder zehn Jahren, je nach Beleg und Fristbeginn. Welche Frist zu welchem Vorgang passt, ordnet Ihr Steuerberater zu.

In Jupiter ERP bleiben festgeschriebene Belege unverändert, solange der Vertrag läuft. PDF und DATEV-Paket sind der direkte Weg, Unterlagen für die eigene Ablage oder den Berater zu sichern. Nach Vertragsende folgen Löschung und Herausgabe dem AVV.

Ansprechpartner

Sicherheits- und Datenschutzfragen erreichen uns direkt, Fragebögen beantworten wir konkret.

Meldungen nehmen wir über die Kontaktadresse entgegen. Für ein bestehendes Konto ist der AVV im Panel der vertragliche Weg zwischen Auftragsverarbeiter und Verantwortlichem.

Wenn Einkauf, Steuerberater oder ein Konzern einen Fragenkatalog schickt, gehen wir die Punkte durch und beschreiben, wie Jupiter ERP an den genannten Standards ausgerichtet ist.

Jupiter ERP

Erste Rechnung in wenigen Minuten

Kostenlos starten: Rechnungen im Free-Tarif schreiben. Paket, Laufzeit und Add-ons wählen Sie danach in der App. Individuelle Anpassungen oder API-Integration? Sprechen Sie uns an.

  • 14 Tage Testphase
  • Keine Kreditkarte
  • Hosting in Deutschland
  • DSGVO-konform
Sicherheit und Compliance · Jupiter ERP